
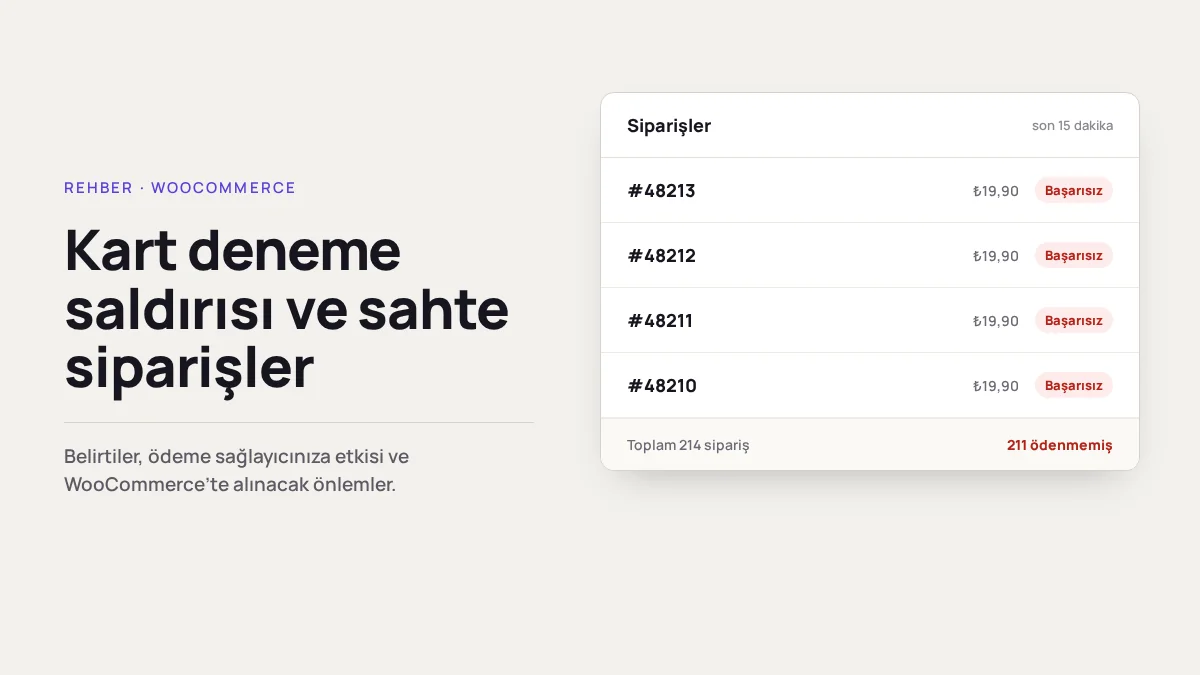
Bir sabah WooCommerce panelinizde yüzlerce yeni sipariş görüyorsunuz ama hiçbiri ödenmemiş. Siparişlerin çoğu aynı küçük tutarlı ürün, isimler anlamsız, e-posta adresleri birbirine benziyor. Büyük olasılıkla mağazanız bir kart deneme saldırısına uğruyor: botlar ellerindeki çalıntı kart numaralarından hangilerinin hâlâ geçerli olduğunu sizin ödeme sayfanız üzerinden deniyor.
İçindekiler 6 başlık
Kart deneme saldırısı nedir?
Çalıntı kart bilgileri genellikle toplu satılır ve bunların çoğu iptal edilmiş ya da limiti dolmuş kartlardır. Saldırgan hangilerinin çalıştığını bulmak için her kartla küçük bir alışveriş dener. Bunu tek tek elle değil, bir botla ve kısa sürede yüzlerce kez yapar. Ödemesi geçen kart daha sonra başka yerde, çok daha büyük tutarlarla kullanılır.
Saldırgan için sizin mağazanız yalnız bir deneme aracıdır; amacı sizden bir şey satın almak değildir.
Belirtiler
- Kısa sürede çok sayıda Başarısız ya da Ödeme bekleniyor durumunda sipariş.
- Siparişlerin çoğunda aynı, genellikle en ucuz ürün.
- Anlamsız ya da birbirine çok benzeyen isim ve e-posta adresleri.
- Farklı ülkelerden ya da sık değişen IP adreslerinden gelen siparişler.
- Ödeme sağlayıcınızdan gelen “olağan dışı işlem” uyarısı.
Neden önemli?
Kart numarası çoğu zaman ödeme sağlayıcınızın sayfasında girildiği için sitenizde saklanmaz. Ama saldırının yine de zararı vardır:
- Ödeme sağlayıcınız çok sayıda başarısız denemeyi görünce hesabınızı riskli sayabilir, sizden açıklama isteyebilir ya da ödeme almayı geçici olarak kısıtlayabilir.
- Gerçek müşterilerin siparişleri yüzlerce sahte siparişin arasında kaybolur, stok ve e-posta bildirimleri karışır.
- Her deneme sunucunuzu yorar; saldırı sırasında mağaza gerçek ziyaretçiler için yavaşlar.
WooCommerce’in kendi önlemi
WooCommerce 9.6 ile gelen bir ayar var: WooCommerce → Ayarlar → Gelişmiş → Özellikler bölümünde Ödeme bloğu ve Store API için hız sınırlama (Rate limiting Checkout block and Store API). Açıldığında aynı ziyaretçiden gelen sipariş denemelerini 60 saniyede 3 ile sınırlar.
Bilmeniz gereken iki sınır var:
- Bu ayar yalnız Ödeme bloğu ve Store API üzerinden verilen siparişlere uygulanır. Mağazanız klasik (kısa kodlu) ödeme sayfasını kullanıyorsa bu ayar o sayfayı korumaz.
- Sınır ziyaretçiyi IP adresine göre tanır. Siteniz Cloudflare gibi bir hizmetin arkasındaysa sunucunuzun ziyaretçinin gerçek IP adresini gördüğünden emin olun; yoksa bütün müşteriler tek bir ziyaretçi gibi görünür ve gerçek siparişler de engellenebilir. Saldırganlar sık IP değiştirdiği için bu önlem tek başına yetmez, ama saldırıyı yavaşlatır.
Diğer önlemler
- Ödeme formuna bot doğrulaması ekleyin. Cloudflare Turnstile ya da reCAPTCHA kullanıyorsanız eklentinin Ödeme bloğunu ve Store API’yi de koruduğundan emin olun. WooCommerce Aralık 2024’te bazı doğrulama eklentilerinin bu yolu korumadığını duyurdu ve eklentiler güncellendi; eski sürümdeyseniz güncelleyin.
- Ödeme sağlayıcınızla konuşun. 3D Secure zorunluluğu ve kart başına deneme sınırı gibi en etkili önlemler sağlayıcı tarafındadır (iyzico, PayTR, Stripe vb.). Saldırı yaşıyorsanız onlara da haber verin; çoğu, panelden ya da destek ekibi aracılığıyla bu ayarları açabilir.
- Misafir alışverişini gözden geçirin. Saldırılar genellikle hesap açmadan sipariş verilebilen mağazaları hedef alır. Misafir alışverişini kapatmak gerçek müşteri için de bir adım eklediği için bunu geçici bir önlem olarak düşünün.
- Saldırı anında ödemeyi geçici olarak durdurun. Yüzlerce deneme dakikalar içinde geliyorsa, online ödemeyi kısa bir süre kapatıp havale/EFT bırakmak saldırıyı keser.
- Kalan siparişleri temizleyin. Saldırı bittikten sonra sahte siparişleri toplu olarak çöp kutusuna taşıyın; raporlarınız ve stok sayılarınız düzelir.
Saldırıyı kendiliğinden durdurmak
Saldırılar çoğu zaman gece başlar ve siz fark ettiğinizde yüzlerce deneme yapılmış olur. SiteHızı Kale içindeki Mağaza Koruması bu yüzden kendiliğinden devreye girer: kısa sürede çok sayıda ödenmemiş sipariş birikirse ödeme adımını kilitler ve size e-posta gönderir; isterseniz gerçek müşteriler bir doğrulama ekranıyla sipariş vermeye devam eder. Aynı adresten art arda denemeleri sınırlar, formu bir botun hızında gönderenleri reddeder ve saldırıdan kalan siparişleri tek seferde çöp kutusuna taşır. Kart numarası ödeme sağlayıcınızın sayfasında girildiği için Kale kartı görmez; 3D Secure ve kart başına deneme sınırı yine sağlayıcınızın tarafında açılır.
Sitenizin genel güvenliği için WordPress siteniz hacklendiyse yapılacaklar yazımıza da göz atabilirsiniz.