
Sitenizde tanımadığınız bir yönlendirme, Google’da garip başlıklar, kırmızı bir tarayıcı uyarısı ya da hosting firmasından gelen bir e-posta… WordPress sitenizin ele geçirildiğini anladığınız an, ne yapacağınızdan çok hangi sırayla yapacağınız önemlidir. Bu yazıda ilk 24 saatte izlemeniz gereken sırayı ve en sık yapılan hataları anlatıyoruz.
İçindekiler 11 başlık
- 1. Belirtiler
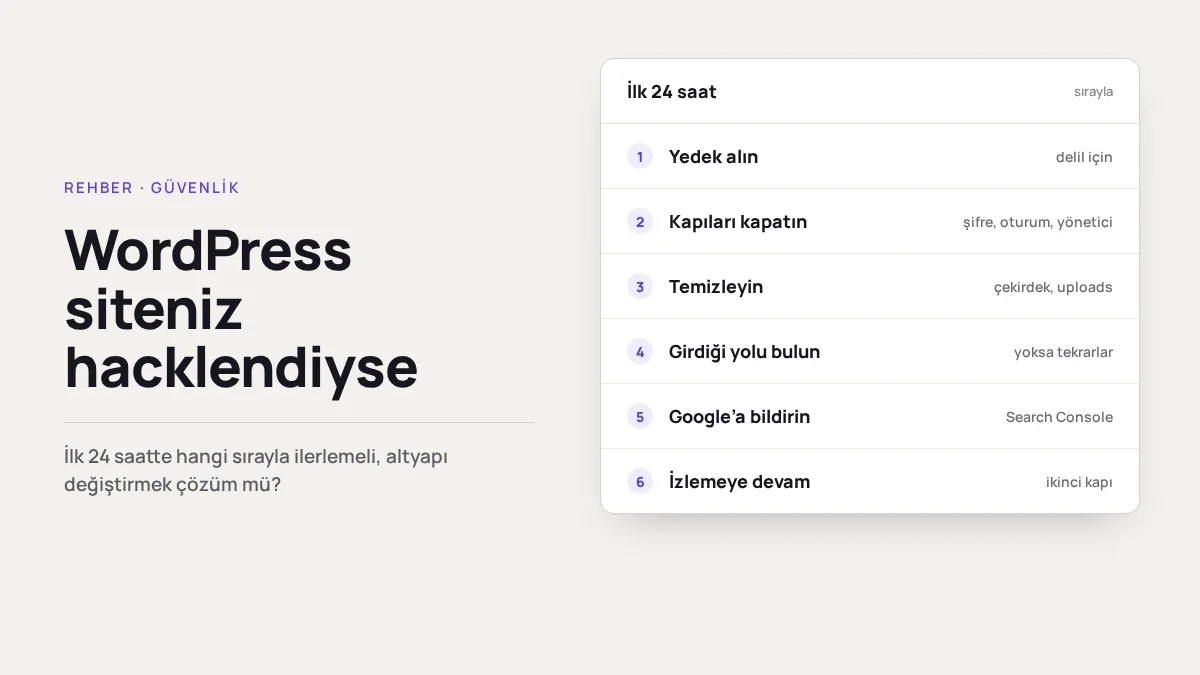
- 2. İlk 24 saatte sıra
- 2.1. 1. Yedek alın (geri yüklemek için değil)
- 2.2. 2. Kapıları kapatın
- 2.3. 3. Temizleyin
- 2.4. 4. Nereden girdiğini bulun
- 2.5. 5. Google’a bildirin
- 2.6. 6. İzlemeye devam edin
- 3. Yedekten geri dönmek yetmez mi?
- 4. Başka bir altyapıya geçmek çözüm mü?
- 5. Temizlikten sonra
Belirtiler
- Siteniz ziyaretçileri, özellikle telefondan ya da Google’dan geleni, başka bir siteye yönlendiriyor.
- Google’da
site:alanadiniz.comaramasında tanımadığınız sayfalar ya da yabancı dilde başlıklar çıkıyor. - Tarayıcı “Bu site tehlikeli” uyarısı gösteriyor ya da Search Console’da güvenlik sorunu var.
- Kullanıcılar listesinde tanımadığınız bir yönetici var.
- Hosting firması hesabınızı “zararlı dosya” gerekçesiyle kısıtladı ya da sunucu sizden spam e-posta gönderiyor.
- Site birden çok yavaşladı ya da sunucu kaynağı tavan yaptı.
İlk 24 saatte sıra
1. Yedek alın (geri yüklemek için değil)
Hiçbir şeyi silmeden önce dosyaların ve veritabanının tam bir kopyasını alın. Bu kopya, zararlı kodun nereden ve ne zaman geldiğini anlamak için gerekecek. Temizlik sırasında yanlışlıkla sağlam bir dosyayı silerseniz de buradan geri alırsınız.
2. Kapıları kapatın
- Hosting paneli, FTP/SFTP, veritabanı ve bütün WordPress yönetici şifrelerini değiştirin.
- Tanımadığınız yönetici hesaplarını kaldırın; kullanıcının içeriği varsa başka bir hesaba aktarın.
wp-config.phpiçindeki güvenlik anahtarlarını (salt) yenileyin. Bu, açık kalmış bütün oturumları, saldırganınki dahil, kapatır.- Profil sayfalarında tanımadığınız uygulama parolası varsa silin. Uygulama parolaları şifre değişse bile çalışmaya devam eder.
3. Temizleyin
- WordPress çekirdek dosyalarını (
wp-adminvewp-includes) wordpress.org’dan indirdiğiniz temiz kopyayla değiştirin. - Eklenti ve temaları resmî kaynaklarından yeniden kurun. Lisansı kırılmış (nulled) bir tema ya da eklenti varsa kaldırın; en olası kaynak odur.
wp-content/uploadsklasöründe PHP dosyası olmamalı. Bulduklarınızı inceleyip silin.wp-content/mu-pluginsklasörüne bakın. Buradaki dosyalar eklenti listesinde görünmeden her sayfada çalışır..htaccessdosyasında yönlendirme kurallarına, veritabanında yazıların içine ve ayarlara eklenmiş yabancı script’lere bakın.
4. Nereden girdiğini bulun
Bu adımı atlayan temizlik birkaç gün içinde tekrarlanır. Bakılacak yerler:
- Hosting erişim kayıtlarında, ilk zararlı dosyanın oluştuğu saatte hangi adrese istek yapılmış.
- Kurulu eklentilerden biri için yakın zamanda bir güvenlik açığı duyurulmuş mu, siz o sürümde miydiniz.
- Aynı şifre başka bir yerde de kullanılıyor muydu.
5. Google’a bildirin
Search Console’da Güvenlik ve Manuel İşlemler bölümünde bir sorun listeleniyorsa temizlikten sonra inceleme isteyin. Google’ın incelemesi birkaç gün ile birkaç hafta arasında sürebilir. Tarayıcı uyarısıyla ilgili ayrıntılar için “Bu site tehlikeli” uyarısı yazımıza bakabilirsiniz.
6. İzlemeye devam edin
Saldırganlar çoğu zaman geri dönmek için ikinci bir kapı bırakır. Temizlikten sonraki birkaç hafta yeni yönetici hesaplarını, değişen dosyaları ve Google’daki sayfalarınızı düzenli kontrol edin. Google’a gösterilen gizli linkleri aramak için hacklink yazımızdaki adımlar yardımcı olur.
Yedekten geri dönmek yetmez mi?
Yeterli olabilir, ama iki şartla: yedek, saldırganın siteye girdiği tarihten önce alınmış olmalı ve saldırganın girdiği yol kapatılmış olmalı. Ne zaman girildiğini bilmiyorsanız, temiz sandığınız yedek de zararlı kodu taşıyor olabilir. Yedeği geri yükleyip açığı kapatmazsanız da aynı yoldan yeniden girilir.
Başka bir altyapıya geçmek çözüm mü?
Hacklenen site sahiplerine sık yapılan bir öneri, WordPress’i bırakıp sıfırdan yazılmış bir PHP sitesine geçmektir. Bu, sorunu çözmez, sadece başka yere taşır:
- Sıfırdan yazılmış kodu genellikle tek bir kişi yazar ve kimse denetlemez. Bir açık çıktığında ne bir güvenlik bildirimi gelir ne bir güncelleme.
- Saldırgan çalınmış bir şifreyle girdiyse yeni sistemde de aynı şifreyle girer.
- Geçiş sırasında adresler, yönlendirmeler, başlık ve açıklamalar birebir korunmazsa, virüsün yol açtığı sıralama kaybının üstüne bir de taşıma kaybı eklenir.
WordPress’ten çıkmak için başka gerekçeler olabilir, ama “virüs bulaştı” bunlardan biri değildir. Doğru sıra; temizlik, girdiği yolu kapatmak ve izlemektir.
Temizlikten sonra
Kapanan kapıların kapalı kalıp kalmadığını her gün elle kontrol etmek zordur. SiteHızı Kale bu kontrolü sizin yerinize yapar: açığı olan eklentiyi günceller, yeni bir yönetici açıldığında e-posta gönderir, değişen dosyaları orijinalleriyle karşılaştırır ve şüpheli dosyayı silmeden, geri alınabilir şekilde karantinaya alır. Diğer seçeneklerle karşılaştırmak isterseniz WordPress güvenlik eklentileri rehberimize bakabilirsiniz.