
WordPress sitelerin çoğu karmaşık bir saldırıyla değil, güncellenmemiş bir eklenti ya da tahmin edilen bir parola yüzünden ele geçirilir. Güvenlik eklentisi bu kapıların bir kısmını kapatır, bir kısmında da sizi uyarır. Ama her şeyi yapmaz ve tek başına yeterli değildir. Bu yazıda yaygın eklentilerin ücretsiz sürümde ne verdiğini, ne zaman ücretli sürüme geçmek gerektiğini ve Türkiye’de sık karşılaştığımız hacklink sorununda neye bakmak gerektiğini anlatıyoruz.
İçindekiler 13 başlık
- 1. Güvenlik eklentisi ne işe yarar?
- 2. Yaygın güvenlik eklentileri
- 3. Ücretsiz güvenlik eklentisi yeter mi?
- 4. Tek eklenti yeter, iki tane kurmayın
- 5. Türkiye’de sık görülen sorun: hacklink
- 6. SiteHızı Kale: Türkçe bir seçenek
- 7. Eklentiden önce yapılacak beş şey
- 8. Sık sorulan sorular
- 8.1. Wordfence siteyi yavaşlatır mı?
- 8.2. Güvenlik eklentisi hacklenmiş siteyi temizler mi?
- 8.3. İki güvenlik eklentisi birlikte kullanılır mı?
- 8.4. Cloudflare kullanıyorsam güvenlik eklentisine gerek var mı?
- 8.5. Ücretsiz güvenlik eklentisi yeterli mi?
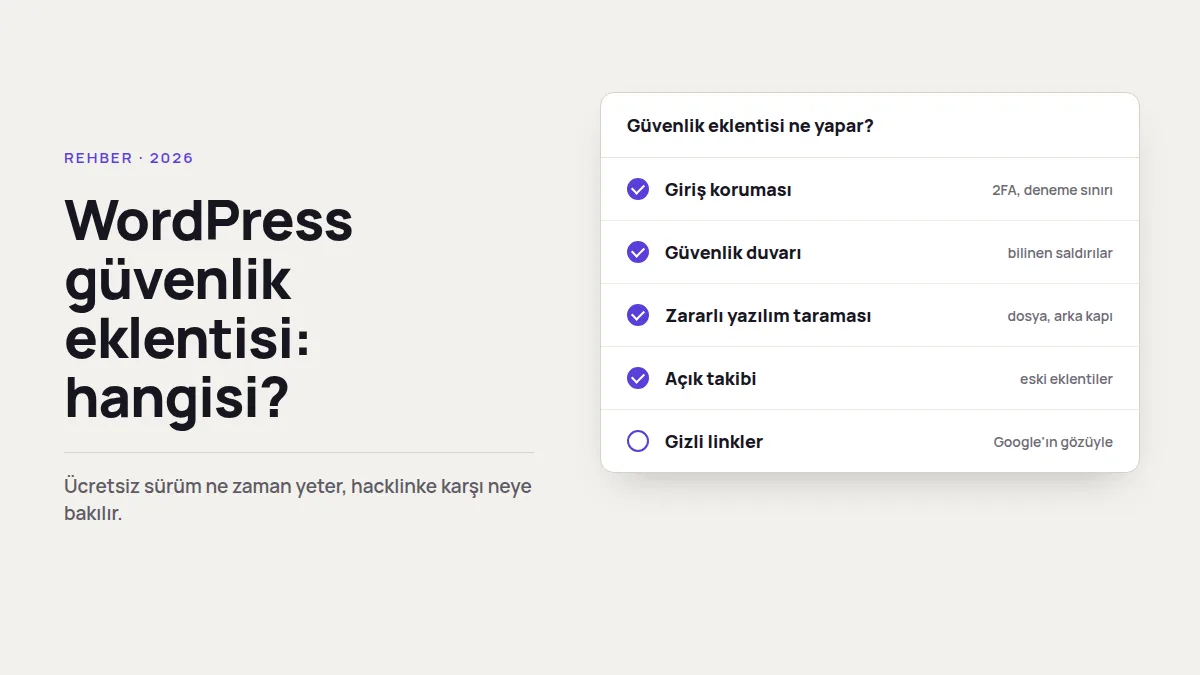
Güvenlik eklentisi ne işe yarar?
İyi bir güvenlik eklentisi dört işten en az birkaçını yapar:
- Giriş koruması: Art arda yanlış parola denemelerini sınırlar, iki adımlı doğrulama (2FA) ekler.
- Güvenlik duvarı: Bilinen saldırı kalıplarını sitenize ulaşmadan durdurur.
- Zararlı yazılım taraması: Dosyalarda değişiklik, gizli kod ve arka kapı arar.
- Açık takibi: Kurulu eklenti ya da temada bilinen bir güvenlik açığı varsa haber verir.
Eklentinin yapamadığı şeyler de var: zayıf bir hosting hesabını, paylaşılan yönetici parolasını ya da aylardır güncellenmemiş eklentileri kendi başına düzeltemez.
Yaygın güvenlik eklentileri
Kurulum sayıları ve özellikler WordPress.org’daki resmî eklenti sayfalarından alındı (12.11.2026).
| Eklenti | Etkin kurulum | Ücretsiz sürümde öne çıkan | Ücretli sürümde eklenen |
| Wordfence | 5 milyon+ | Güvenlik duvarı, zararlı yazılım taraması, 2FA, giriş sınırlama | Güvenlik duvarı kuralları ve tarama imzaları anında gelir (ücretsizde 30 gün gecikmeli), IP kara listesi |
| Really Simple Security | 3 milyon+ | SSL ayarı, sağlamlaştırma, e-postayla 2FA, açık tespiti | Güvenlik duvarı, gelişmiş giriş koruması |
| All-In-One Security (AIOS) | 1 milyon+ | Giriş güvenliği, 2FA, dosya değişikliği uyarısı, .htaccess güvenlik kuralları | Otomatik zararlı yazılım taraması, Google kara liste uyarısı |
| Kadence Security (eski adı Solid Security) | 700 bin+ | 2FA, kaba kuvvet koruması, sağlamlaştırma | Gerçek zamanlı güvenlik paneli |
| Sucuri Security | 600 bin+ | Dosya bütünlüğü izleme, uzaktan zararlı yazılım taraması, olay kaydı | Bulut güvenlik duvarı (ayrı ücretli hizmet) |
Hepsinin ücretli sürümü dolar bazında yıllık abonelikle satılıyor; fiyatlar ve paket içerikleri sık değiştiği için güncel hâline eklentinin kendi sitesinden bakın.
Ücretsiz güvenlik eklentisi yeter mi?
Çoğu küçük blog ve tanıtım sitesi için evet, şu şartla: WordPress, tema ve eklentiler düzenli güncelleniyor, yönetici parolaları güçlü ve 2FA açık. Bu durumda Wordfence ya da Really Simple Security’nin ücretsiz sürümü temel ihtiyacı karşılar.
Ücretli bir çözüm şu durumlarda mantıklı:
- Mağaza ya da üyelik sitesi: Müşteri bilgisi ve ödeme akışı var; 30 gün gecikmeli kural kabul edilebilir bir risk değil.
- Daha önce hacklenmiş site: Saldırgan geri dönmek için kapı bırakmış olabilir; sürekli ve güncel tarama gerekir.
- Birden fazla yönetici: Kimin ne zaman giriş yaptığını ve neyi değiştirdiğini görmek gerekir.
Tek eklenti yeter, iki tane kurmayın
İki güvenlik eklentisi aynı anda açıkken aynı işi iki kez yapar: iki güvenlik duvarı, iki giriş sınırlaması. Bu hem siteyi yavaşlatır hem de sizi kendi sitenizden kilitleyen çakışmalara yol açabilir. Birini seçin; diğerinin yalnızca kullanmadığınız bir özelliğine ihtiyaç varsa o özelliği açın, çakışan ayarları kapatın.
Tarama yapan eklentiler paylaşımlı hostingte sunucuyu zorlayabilir. Taramayı gece saatlerine alın; Wordfence’te düşük kaynakla tarama seçeneği var.
Türkiye’de sık görülen sorun: hacklink
Hacklink, ele geçirilmiş sitelere gizlice eklenen ve başka siteleri (çoğunlukla yasa dışı içerik siteleri) öne çıkarmak için kullanılan linklerdir. İşin can sıkıcı yanı, bu linkler çoğu zaman yalnızca Google’a gösterilir. Siz sitenizi açtığınızda bir şey görmezsiniz; Google ise sayfanızı spam bağlantılarla dolu görür.
Belirtileri:
- Search Console’da sitenizle ilgisiz, yabancı dilde ya da alakasız konularda arama sorguları
- Google’da “site:alanadiniz.com” aramasında tanımadığınız sayfalar
- Açıklanamayan bir sıralama düşüşü
Wordfence gibi tarayıcılar dosyalarda SEO spam kodu arar ve bunların bir kısmını yakalar. Ama linkler yalnızca Google’ın sunucularına gösteriliyorsa sayfaya bir de dışarıdan, Google’ın gözüyle bakmak gerekir.
SiteHızı Kale: Türkçe bir seçenek
Kendi geliştirdiğimiz SiteHızı Kale, yukarıdaki eklentilerin yerine değil, Türkiye’deki sitelerde en çok karşılaştığımız sorunlara odaklanmak için yapıldı:
- Sayfalarınızı her gün Googlebot kimliğiyle açar ve normal bir ziyaretçinin gördüğüyle karşılaştırır; fark varsa haber verir.
- Saldırganın kendine açtığı gizli yönetici hesabını ve geri dönmek için bıraktığı kodu arar.
- Açığı bilinen eklentiyi kendisi günceller.
- Cloudflare kullanıyorsanız güvenlik kurallarını WordPress panelinden kurar.
- Temizlik yaparken dosya silmez, karantinaya alır; her bulguyu Türkçe anlatır.
Başka bir güvenlik eklentisiyle birlikte çalışır; aynı işi yapan bir ayar iki yerde açıksa uyarır. Lisans bir site için yıllık 600 TL.
Eklentiden önce yapılacak beş şey
- WordPress, tema ve eklentileri güncelleyin; kullanmadığınız eklenti ve temaları silin.
- Yönetici parolalarını değiştirin ve 2FA açın.
- Kullanıcılar listesine bakın; tanımadığınız yönetici hesabı varsa kaldırın.
- Sitenin yedeğini hosting dışındaki bir yerde de tutun.
- Hosting panelinin ve FTP hesabının parolasını da değiştirin.
Sık sorulan sorular
Wordfence siteyi yavaşlatır mı?
Güvenlik duvarı her istekte çalıştığı için küçük bir ek yük getirir; asıl yük tarama sırasında oluşur. Paylaşımlı hostingte taramayı gece saatlerine alın ve düşük kaynakla tarama seçeneğini açın.
Güvenlik eklentisi hacklenmiş siteyi temizler mi?
Kısmen. Eklentiler bilinen zararlı dosyaları bulur ve onarmayı önerir. Ama saldırganın bıraktığı gizli yönetici hesapları, veritabanına eklenen kodlar ve geri dönüş kapıları çoğu zaman elle incelenmeyi gerektirir. Temizlikten sonra tüm parolaları değiştirmek şart.
İki güvenlik eklentisi birlikte kullanılır mı?
Önerilmez. Aynı işi yapan iki güvenlik duvarı ya da iki giriş sınırlaması çakışabilir ve siteyi yavaşlatır. Birini ana eklenti seçin, diğerinde yalnız eksik özelliği açın.
Cloudflare kullanıyorsam güvenlik eklentisine gerek var mı?
Var. Cloudflare saldırıların bir kısmını sitenize ulaşmadan durdurur, ama sitenin içindeki dosya değişikliklerini, eski eklentileri ya da gizli yönetici hesaplarını görmez. İkisi birbirini tamamlar.
Ücretsiz güvenlik eklentisi yeterli mi?
Güncel tutulan, güçlü parolalı ve 2FA açık küçük bir site için çoğu zaman yeterli. Mağaza, üyelik sitesi ya da daha önce hacklenmiş bir site için güncel kural ve sürekli tarama veren bir çözüm daha güvenli.