
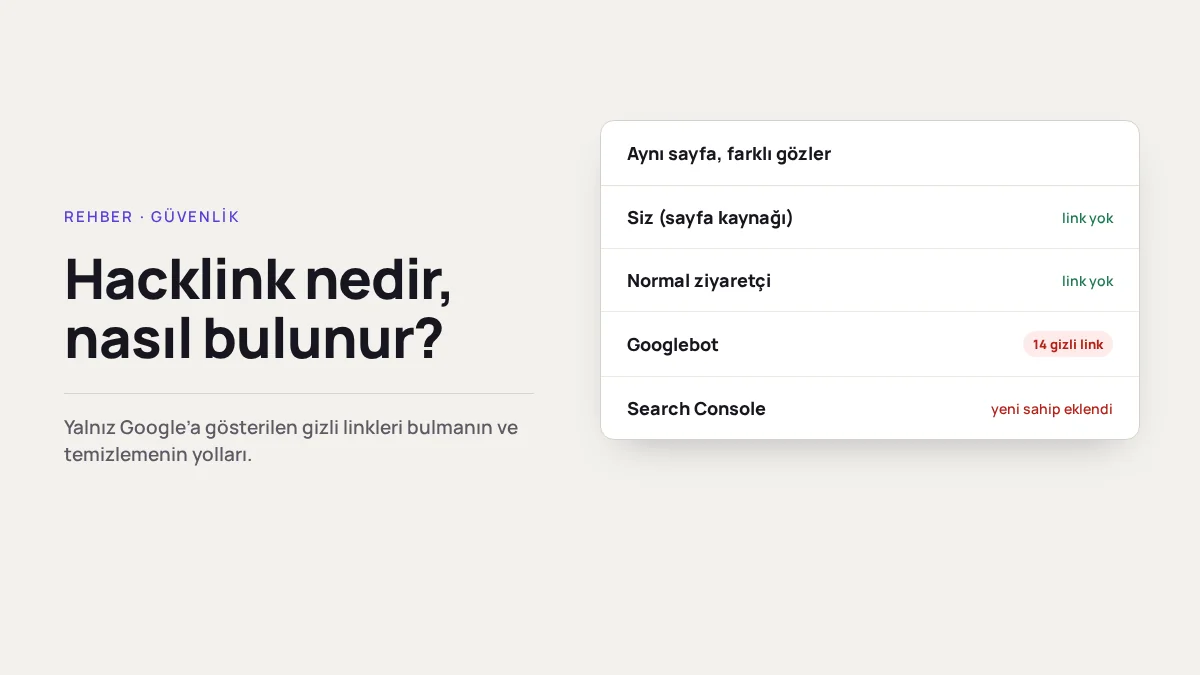
Hacklink, saldırganların ele geçirdikleri sitelere izinsiz yerleştirdiği linklerin Türkiye’de yaygın adıdır. Bu linkler başka sitelerin Google sıralamasını yükseltmek için satılır; linkin durduğu site ise çoğu zaman bundan habersizdir. Google bu durumu “hacklenmiş içerik” olarak tanımlar: bir sitenin güvenlik açığı yüzünden, sahibinin izni olmadan eklenmiş içerik.
İçindekiler 6 başlık
Hacklink nasıl çalışır?
Saldırgan önce siteye bir yoldan girer: güncellenmemiş bir eklenti, lisansı kırılmış bir tema ya da sızmış bir şifre. Sonra linkleri sitenin çoğu zaman her sayfasında görünen bir yerine ekler: tema dosyaları, alt bilgi, bir widget ya da veritabanındaki bir ayar.
Bu linkleri fark edilmez kılmak için iki yol kullanılır:
- Gizleme: Linkler sayfada vardır ama CSS ile görünmez yapılır ya da ekranın dışına itilir.
- Yalnız Google’a gösterme: Kod, sayfayı kimin istediğine bakar. İsteyen Googlebot ise linkleri ekler, normal bir ziyaretçi ya da siz iseniz eklemez. Google bunu ayrıca “cloaking” diye adlandırır ve spam politikasına aykırı sayar.
İkinci yöntem en sık karşılaştığımızdır ve en zor fark edilenidir: sitenizi her gün açsanız bile hiçbir şey görmezsiniz.
Sitenize zararı ne?
- Sıralama kaybı: Google’ın spam politikasına göre izinsiz eklenmiş içerik arama sonuçlarındaki performansınıza zarar verebilir; politikayı ihlal eden siteler daha aşağıda çıkabilir ya da hiç çıkmayabilir.
- İtibar: Siteniz alakasız, çoğu zaman yasa dışı sitelere link veren bir sayfaya dönüşür. Google bunu fark ettiğinde Search Console’da güvenlik sorunu ya da manuel işlem görebilirsiniz.
- Arkasındaki asıl sorun: Link, sitenize birinin girdiğinin işaretidir. Aynı kişi geri dönmek için başka kapılar da bırakmış olabilir.
Sitenizde hacklink var mı, nasıl anlarsınız?
- Google’ın gördüğü sayfaya bakın. Search Console’da URL Denetimi ile ana sayfanızı sorgulayın, Canlı URL’yi test et deyin ve Taranan sayfayı görüntüle → HTML bölümünü açın. Bu, Googlebot’un gördüğü kaynaktır. İçinde tanımadığınız sitelere giden linkler varsa ama kendi tarayıcınızda sayfa kaynağında (Ctrl+U) yoksa, linkler yalnız Google’a gösteriliyordur.
- Kendi kaynak kodunuza bakın. Sayfa kaynağında
display:none, çok büyük eksi kenar boşlukları ya da alt bilgide tanımadığınız link listesi arayın. - Google’da sitenizi arayın.
site:alanadiniz.comaraması yapıp tanımadığınız sayfa, başlık ya da açıklama olup olmadığına bakın. Saldırganlar bazen link yerine sitenize yeni sayfalar da açar. - Search Console kullanıcılarını kontrol edin. Ayarlar → Kullanıcılar ve izinler bölümünde tanımadığınız bir sahip varsa, saldırgan sitenizi kendi Search Console hesabına eklemiş olabilir. Bunu genellikle dosya ya da meta etiketle doğrulama ekleyerek yaparlar.
- Dosyalarda ve veritabanında arayın. Tema dosyalarında (özellikle
functions.php,header.php,footer.php),wp-content/mu-pluginsklasöründe ve veritabanındaki ayarlarda tanımadığınız alan adlarını, uzaktan içerik çeken kodu ya dabase64_decodegibi gizlenmiş kodu arayın. Bu kalıplar tek başına zararlı anlamına gelmez, ama tanımadığınız bir dosyada görürseniz yakından bakmaya değer.
Nasıl temizlenir?
Linki silmek yetmez; onu ekleyen kod da, saldırganın girdiği yol da ortadan kalkmalıdır.
- Önce tam yedek alın ve bütün şifreleri değiştirin (hosting, FTP, veritabanı, WordPress yöneticileri).
- Linki basan kodu bulup kaldırın. Çekirdek dosyaları wordpress.org’dan, eklenti ve temaları resmî kaynaklarından yeniden kurmak en güvenli yoldur.
- Geri dönüş kapılarına bakın: kendini eklenti listesinden gizleyen eklenti, tanımadığınız yönetici hesabı, yeni açılmış uygulama parolası,
mu-pluginsklasöründe bilmediğiniz dosya. - Search Console’da tanımadığınız sahibi kaldırın, onun eklediği doğrulama dosyasını ya da etiketini silin.
- Search Console’da güvenlik sorunu ya da manuel işlem görünüyorsa temizlikten sonra inceleme isteyin.
Ayrıntılı temizlik sırası için WordPress siteniz hacklendiyse ilk 24 saatte yapılacaklar yazımıza bakabilirsiniz.
Madalyonun öbür yüzü: hacklink satın almak
“Hacklink” araması yapanların bir kısmı link satın almayı düşünenlerdir. Bilmekte fayda var: Google, sıralama için link alıp satmayı açıkça link spam’i sayar. Link aldığınız siteler zaten ele geçirilmiş siteler olduğu için bu linkler temizlikte bir anda silinir; Google’ın tespit etmesi durumunda ise zarar gören taraf link alan site de olabilir.
Hacklinki erkenden fark etmek
Yalnız Google’a gösterilen linki elle bulmak zahmetlidir, çünkü her seferinde sayfayı Googlebot gözüyle açmanız gerekir. SiteHızı Kale bunu sizin yerinize her gün yapar: sayfalarınızı hem normal bir ziyaretçi hem de Googlebot kimliğiyle açıp karşılaştırır, yalnız Google’a gösterilen linki bulur ve sitenize yeni bir Search Console doğrulaması eklendiğinde haber verir.